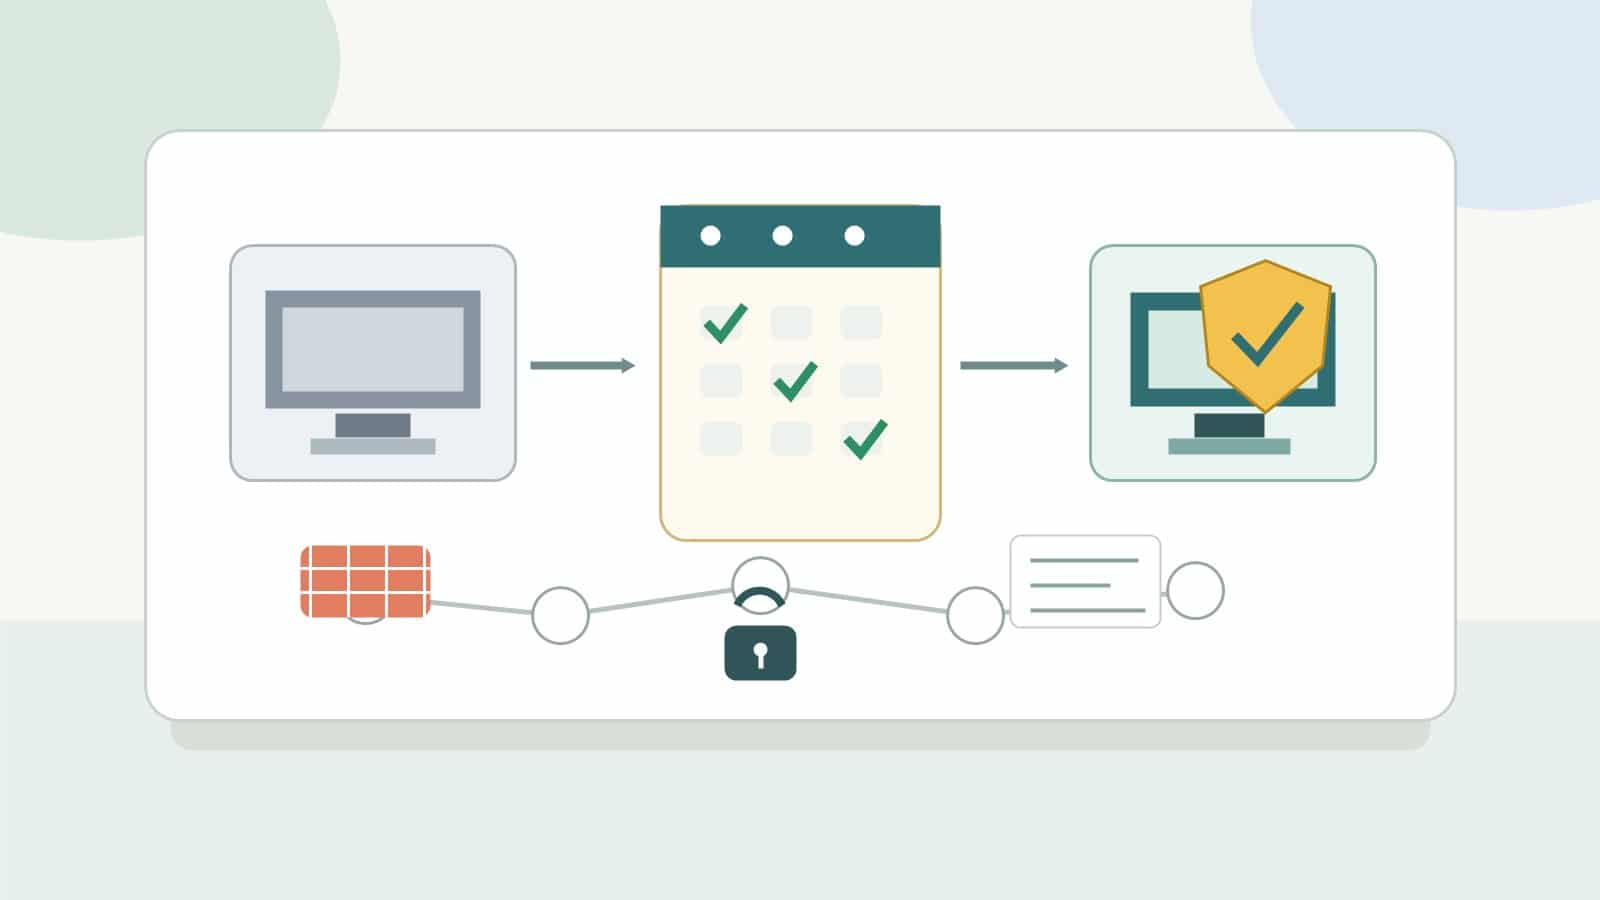
Et bytte av IT-leverandør bør behandles som en kontrollert overtakelse, ikke som en rask bestilling. Dere trenger datoer, tydelig ansvar og en dokumentert oversikt over tjenester, tilganger og tekniske avhengigheter før den gamle leveransen avsluttes.
Å bytte IT-leverandør trenger ikke være dramatisk. Det blir først krevende når overgangen skjer uten oversikt, uten datoer og uten tydelig ansvar.
For oss handler et leverandørbytte ikke bare om å legge inn nye lisenser. Vi må vite når tidligere avtale avsluttes, hva dere har fått levert fra før, hvilke systemer som er kritiske, og hva vi faktisk skal ta ansvar for etterpå.
Kortversjonen er denne: Jo bedre vi får planlagt før overtakelsen, desto mindre merker ansatte og drift når byttet skjer.
Start med oppsigelsesdatoen
Det første vi trenger, er oppsigelsesdatoen hos eksisterende leverandør. Den datoen styrer resten av planen.
Lisenser må flyttes eller bestilles før fristen. Tilganger må være klare før gammel leverandør mister ansvar. Overvåking, supportverktøy og sikkerhetssystemer må overtas uten at PC-er, e-post, backup eller nettverk havner i et tomrom.
Hvis oppsigelsen skjer først og planleggingen kommer etterpå, må oppgavene ofte løses i feil rekkefølge. Det skaper unødvendig hastverk og øker risikoen for avbrudd.
En praktisk overtakelsesplan bør minst vise:
- når dagens leveranse og tilganger slutter
- hvilke tjenester som må overføres før denne datoen
- hva tidligere leverandør skal levere eller bidra med
- hvem som godkjenner endringer og nye kostnader
- hvilke systemer virksomheten ikke tåler nedetid på
- hva den nye leverandøren skal ha ansvar for etter overtakelsen
Vi må vite hva dere faktisk har
Det vi oftest savner ved en overtakelse, er ikke én bestemt innlogging. Det er den samlede oversikten over hvilke tjenester og oppsett kunden faktisk har. Hullene blir gjerne synlige først når vi begynner å rydde i nettverket eller følger en tjeneste tilbake til den som administrerer den.
En «IT-avtale» kan i praksis omfatte Microsoft 365, backup, domene, DNS, brannmur, WiFi, antivirus, fjernsupport, overvåking, webhotell, e-postsignaturer, skrivere, passordhvelv, servere, nettverksutstyr og administratorbrukere.
Hvis ingen har full oversikt, må den bygges før ansvaret kan overtas på en ryddig måte. Dette er ikke papirarbeid for papirarbeidets skyld. Det er forskjellen på å vite hva vi overtar og å oppdage manglene først når noe stopper.
Kunden bør eie en oppdatert overleveringspakke
En IT-leverandør kan administrere løsninger på vegne av kunden, men virksomheten bør selv ha tilgang til oppdatert dokumentasjon og vite hvor den finnes. Det gjør kunden mindre avhengig av enkeltpersoner og reduserer usikkerheten ved leverandørbytte, sykdom eller en alvorlig driftshendelse.
En enkel overleveringspakke bør inneholde:
- tjenesteoversikt med leverandør, formål, avtaleeier og fornyelsesdato
- oversikt over domener, DNS, webhotell og e-postmiljø
- nettverkskart med brannmur, svitsjer, trådløse nett og kritiske forbindelser
- liste over administratorroller og hvor innloggingene forvaltes
- oversikt over enheter, servere, backup og sikkerhetsverktøy
- kontaktpunkter, supportavtaler og rutine for alvorlige hendelser
- kjente avhengigheter og systemer som må startes eller endres i en bestemt rekkefølge
Dette betyr ikke at passord skal sendes rundt i et dokument eller på e-post. Hemmeligheter bør ligge i en egnet, tilgangsstyrt løsning. Dokumentasjonen skal forklare hva som finnes, hvem som har ansvar, og hvordan en autorisert person får riktig tilgang.
Lisenser må overtas før gammel avtale stopper
Hvis dere bruker Microsoft 365, e-post, sikkerhetsløsninger, backup eller andre abonnementer, må vi vite hva som skal flyttes, hva som skal erstattes og hva som skal avsluttes.
Noen lisenser kan overføres. Andre må bestilles på nytt. Noen har bindingstid eller frister som påvirker antall og kostnad. Dette må avklares før tidligere leverandør slipper taket.
Målet er at ansatte fortsatt har tilgang til e-post, filer og nødvendige systemer når leverandørbyttet skjer.
Fjernstyring og overvåking må byttes i riktig rekkefølge
RMM er systemet en IT-leverandør bruker for å overvåke, fjernstyre og vedlikeholde PC-er og andre enheter.
Når vi overtar, må den gamle leverandørens verktøy fjernes, og avtalte nye systemer må legges inn. Rekkefølgen skal være tydelig. Det bør ikke være to leverandører som kan fjernstyre samme miljø uten en uttrykkelig overgangsavtale. Samtidig bør det ikke oppstå en periode der ingen kan følge opp maskinene.
Før gamle verktøy fjernes, bør den nye leverandøren ha kontrollert at nødvendige enheter er registrert, at varsler kommer fram, og at autorisert fjernhjelp fungerer.
Brannmur, nettverk og administratorroller må sikres
Når ansvaret for nettverk eller sikkerhet flyttes, må den nye leverandøren ha reell og dokumentert kontroll. Det innebærer tilgang til brannmur, nettverksutstyr og nødvendige administratorroller. Gamle tilganger må gjennomgås og fjernes når de ikke lenger er nødvendige.
NSMs grunnprinsipper for IKT-sikkerhet legger vekt på oversikt over systemer, enheter, brukere og tilganger, i tillegg til beskyttelse av konfigurasjoner og sikkerhetskopier. Et leverandørbytte er et naturlig tidspunkt for å kontrollere at denne oversikten faktisk stemmer.
Ansvar følger avtalen
Hvis Trønder Data skal ha ansvar for PC-sikkerhet, backup, nettverk, support, lisenser eller beredskap, må dette være definert i avtalen. Da kan vi sette opp systemene slik at ansvaret kan følges opp i praksis.
Hvis dere bare kjøper én avgrenset tjeneste, overtar vi ikke automatisk alt rundt den. Vi kan fortsatt hjelpe, men det må være tydelig hvem som følger opp det som ligger utenfor leveransen.
Dette er grunnen til at oppstartsmøtet handler om mer enn teknikk. Det skal hindre misforståelser om hvem som passer på hva. Se også hvordan vi beskriver ansvar og innhold på siden om serviceavtaler hos Trønder Data.
Ansatte kjenner de skjulte avhengighetene
Ledelsen vet gjerne når avtalen skal byttes. Ansatte vet ofte hvilke skrivere som skaper problemer, hvilke mapper som brukes hver dag, hvilke programmer som må virke mandag morgen, og hvilke små rutiner som holder arbeidsdagen i gang.
En kort samtale med dem som bruker systemene mest, kan avdekke avhengigheter som ikke finnes i avtalen eller den tekniske dokumentasjonen. Det gir færre overraskelser når overgangen gjennomføres.
Ikke godkjenn overleveringen før resultatet er kontrollert
En mappe med dokumenter er ikke i seg selv bevis på at overleveringen er fullført. Den nye leverandøren bør lese tilbake og kontrollere de viktigste opplysningene før gammel tilgang stenges.
Kontrollen kan blant annet bekrefte at:
- administratorinnlogginger virker og har riktig omfang
- domene, DNS og e-post kan administreres av riktig part
- kritiske enheter og tjenester er med i oversikten
- backupstatus kan leses og en gjenopprettingsrutine er kjent
- overvåking og supportkanaler når riktig mottaker
- gamle fjernstyringsverktøy og unødvendige tilganger er fjernet
- kunden har fått den oppdaterte dokumentasjonen og vet hvor den ligger
Virksomheter som vil gå bredere gjennom konsekvensene av et avbrudd, kan bruke vår praktiske beredskapsplan for småbedrifter som videre kontroll.
Målet er en rolig overgang
Et godt leverandørbytte skal ikke føles som et stort IT-prosjekt for alle ansatte. Noen vil merke at supportkanalen endres, at et nytt sikkerhetsverktøy kommer på PC-en, eller at passord og tilganger ryddes. Selve arbeidsdagen bør likevel fortsette mest mulig normalt.
Når vi tar over, vil vi vite hva vi overtar, hva vi ikke overtar, hvilke systemer som må virke, og hvilke kontroller som må være bestått før ansvaret faktisk er vårt.
Det er slik dere får et ryddig bytte av IT-leverandør: med en konkret plan, en overleveringspakke kunden selv har tilgang til, og kontroll av at opplysningene virker i praksis.
Kilde